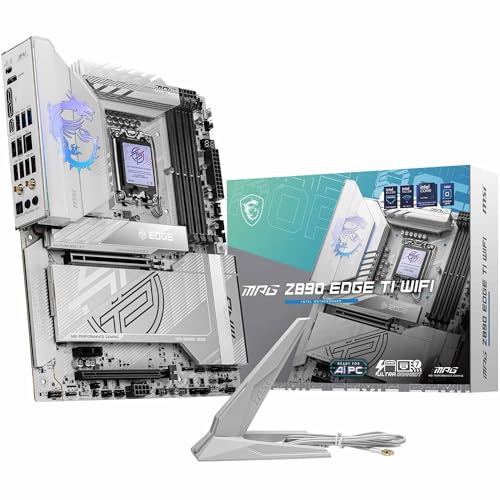
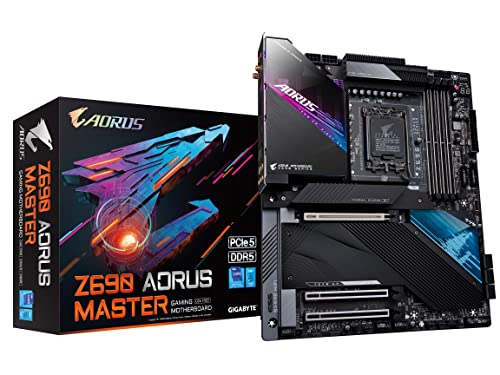
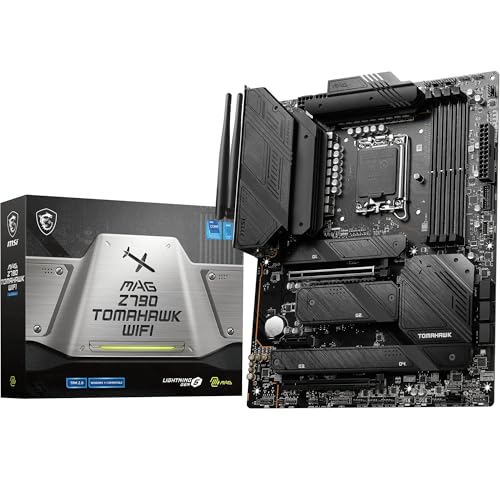
Windows 11 requiere una placa base con firmware UEFI, capacidad de Secure Boot y Trusted Platform Module (TPM) versión 2.0. La placa base debe admitir UEFI en lugar del BIOS heredado y disponer de TPM 2.0 ya sea como chip discreto o como firmware TPM integrado (fTPM). Secure Boot debe estar disponible y puede activarse en la configuración de UEFI, que verifica la firma digital del sistema operativo durante el arranque.
La placa base también necesita compatibilidad específica con el socket del procesador, ya que Windows 11 solo admite procesadores Intel de octava generación y posteriores, además de procesadores AMD Ryzen serie 2000 y posteriores.
La mayoría de las placas base modernas desde 2017 en adelante cumplen estos requisitos, pero las placas más antiguas pueden carecer de soporte para TPM 2.0 o de una implementación UEFI adecuada. Algunas placas base requieren una actualización de BIOS para habilitar la función TPM o para añadir soporte de fTPM mediante firmware.
¿Cómo puedo comprobar si mi placa base es compatible con Windows 11?
Puedes comprobar si tu placa base es compatible con Windows 11 verificando que tu sistema cumple los requisitos de hardware de Microsoft mediante la aplicación PC Health Check o comprobando manualmente las especificaciones de tu placa base. Los requisitos principales incluyen TPM 2.0 (Trusted Platform Module), firmware UEFI con capacidad de Secure Boot y una CPU compatible de octava generación de Intel o de la serie AMD Ryzen 2000 y posteriores.
¿Existen alternativas para placas base o CPU no compatibles?
Sí, existen alternativas para placas base o CPU no compatibles, aunque requieren modificaciones técnicas y conllevan riesgos. Estos métodos eluden las comprobaciones de compatibilidad de hardware que impiden que los sistemas operativos más nuevos funcionen en hardware antiguo.
Las modificaciones del registro representan el enfoque más común. Los usuarios pueden editar las entradas del Registro de Windows para desactivar los requisitos de TPM 2.0 y Secure Boot, que bloquean la instalación en sistemas no compatibles. El proceso consiste en crear claves de registro específicas que hacen creer al sistema que se cumplen los requisitos de hardware.
Las modificaciones del medio de arranque también funcionan bien: los usuarios pueden modificar el medio de instalación de Windows eliminando archivos de comprobación de compatibilidad o usando herramientas de terceros que aplican parches al instalador. Este método permite que el proceso de instalación continúe sin verificación de hardware.
Las modificaciones del BIOS ofrecen otra solución para algunos sistemas. Flashear un firmware BIOS personalizado puede habilitar la emulación de TPM o modificar la detección de hardware para cumplir los requisitos del sistema. Sin embargo, este enfoque conlleva riesgos importantes, ya que modificaciones incorrectas del BIOS pueden dañar la placa base de forma permanente.