¿Cuánto cuesta implantar y mantener un software CRM de código abierto?
Un software CRM de código abierto cuesta 0 € en licencias directas de software gracias a las licencias libres, pero su despliegue y mantenimiento estable suponen comúnmente entre 15–120 € al mes en infraestructura de servidores y gestión técnica. Servidores privados virtuales capaces de ejecutar entornos CRM en contenedores cuestan por lo común de 10 € a 40 € al mes, mientras que clústeres de bases de datos de alta disponibilidad oscilan entre 80 € y 150 € mensuales.
Contratos de soporte comercial voluntario, parches de seguridad certificados y extensiones de pago se sitúan habitualmente entre 15 € y 35 € por usuario al mes cuando la empresa busca respaldo profesional en lugar de autosoporte. La consultoría inicial de despliegue y los desarrollos personalizados suelen añadir entre 2,000–10,000 € en instalaciones corporativas.
Los responsables técnicos deben calcular el coste total de propiedad sumando alojamiento, copias de seguridad remotas y horas de dedicación de administradores de sistemas al comparar el software libre frente a herramientas SaaS comerciales.
¿Qué infraestructura y tareas de mantenimiento exige el alojamiento propio?
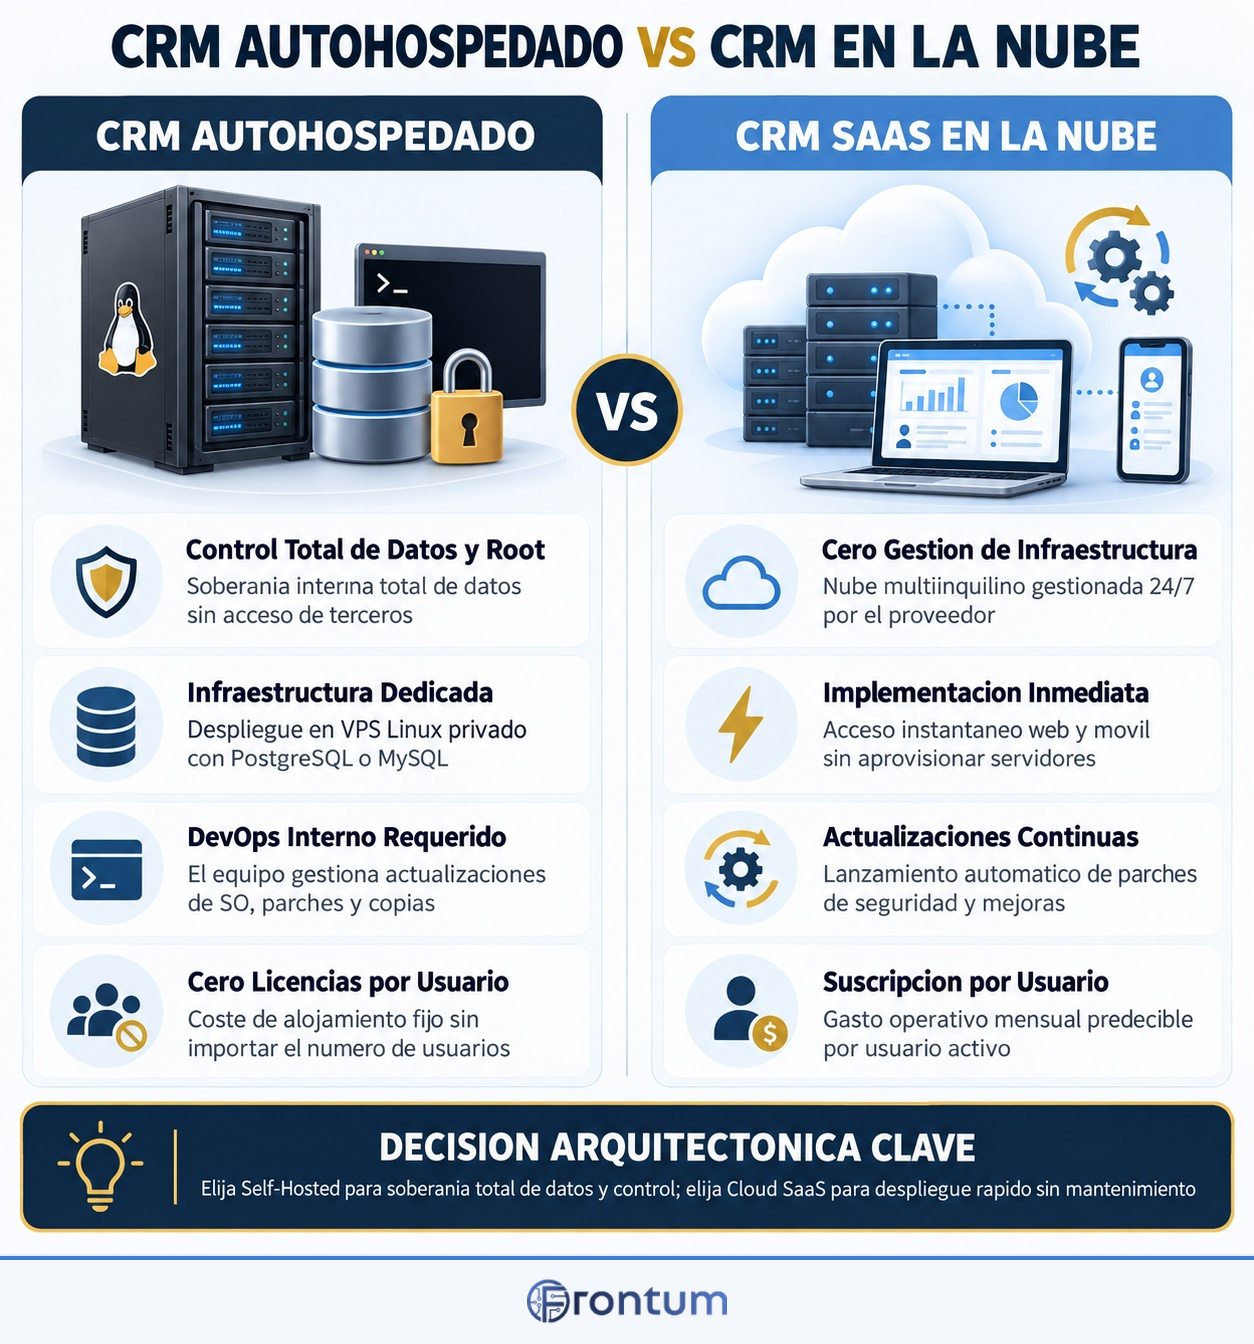
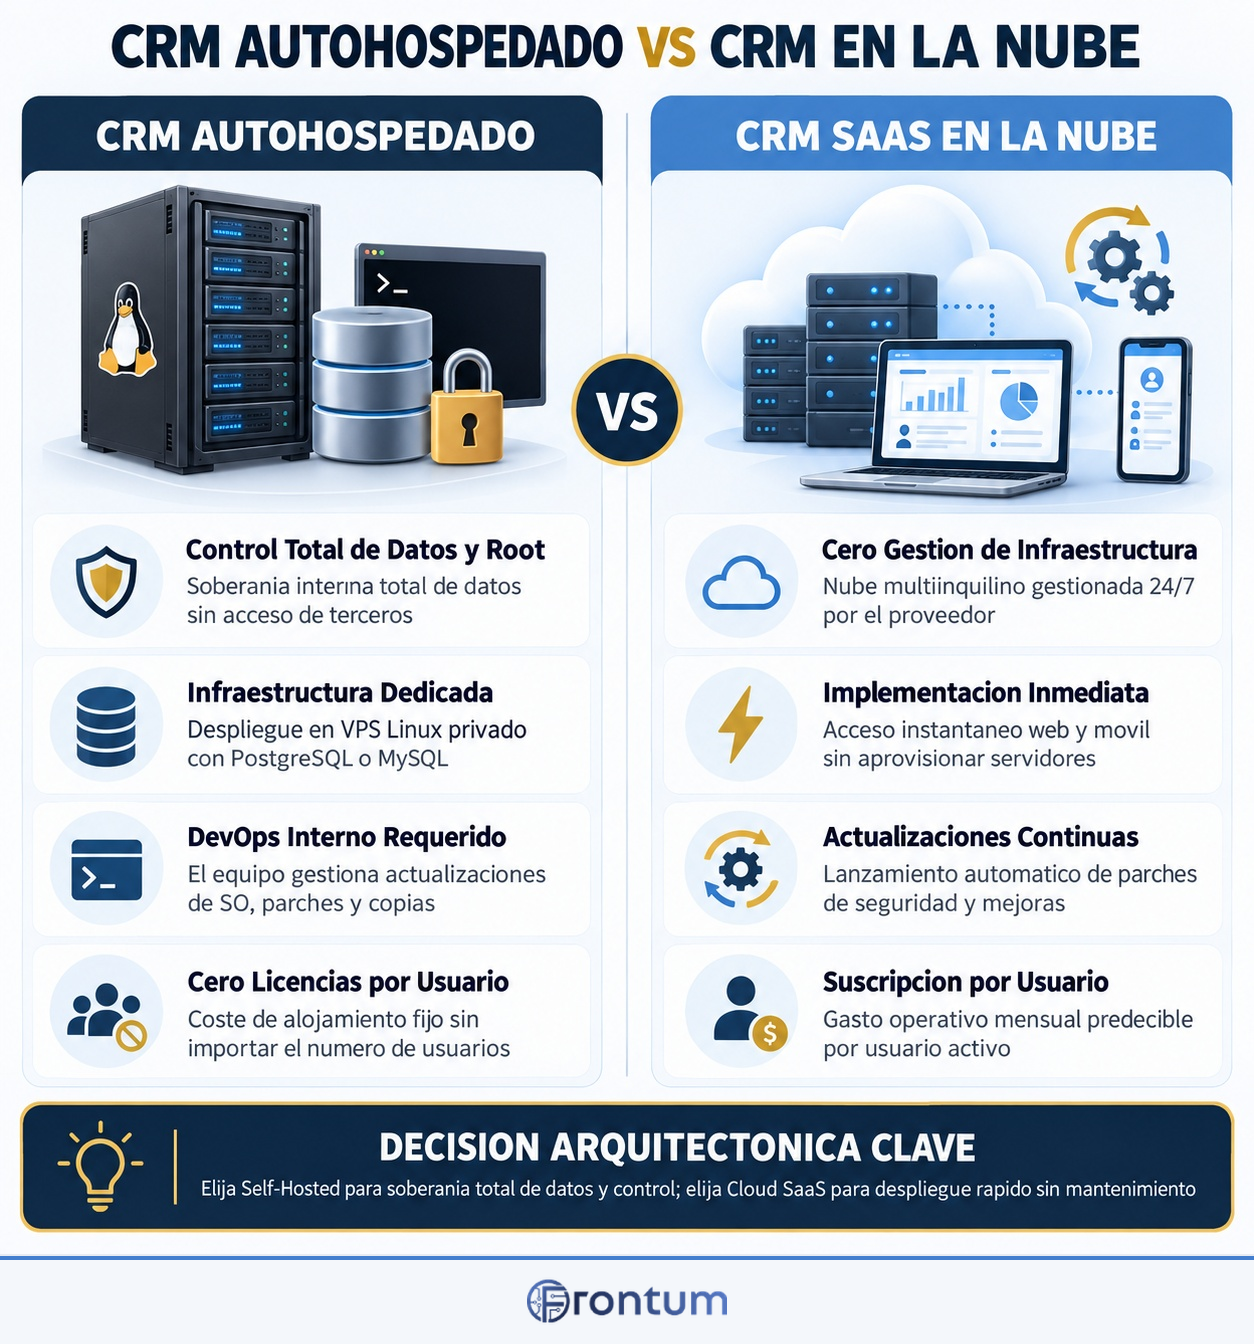
El autohospedaje de un CRM de código abierto requiere servidores dedicados en la nube, conocimientos sólidos de gestión de bases de datos y un mantenimiento técnico continuo que preserve la disponibilidad del servicio, la seguridad de la información y la aplicación puntual de parches. Aunque la licencia del software sea gratuita, los costes de servidores, copias de seguridad e ingeniería representan partidas operativas continuadas.
Implantar plataformas como SuiteCRM o EspoCRM exige normalmente configurar un servidor virtual privado Linux con Apache o Nginx, PHP y MySQL o MariaDB, lo que supone entre 20 $ to 80 $ mensuales en proveedores como Hetzner, DigitalOcean o AWS. A esto se suma que los técnicos deben gestionar certificados SSL, respaldos automáticos fuera de sede, monitorización de caídas y pasarelas SMTP transaccionales como SendGrid o Amazon SES para entregar notificaciones con fiabilidad.
Las organizaciones deben sopesar el ahorro en licencias frente al coste de la mano de obra técnica. Mientras que el alojamiento propio suprime las cuotas por usuario de las herramientas SaaS, descuidar los parches de seguridad y la puesta a punto del servidor puede exponer datos confidenciales a brechas de seguridad y pérdidas de información.
¿Cómo protegen los CRM de código abierto la soberanía de datos y el cumplimiento?
Los CRM de código abierto salvaguardan la soberanía de la información y el cumplimiento normativo al instalarse en infraestructuras propias, garantizando que los registros comerciales y las comunicaciones permanezcan bajo jurisdicciones legales concretas. Mantener el control exclusivo del servidor elimina la exposición a vigilancias externas y satisface los mandatos más estrictos de residencia territorial de los datos.
Herramientas como SuiteCRM y EspoCRM se alojan en servidores privados ubicados en centros de datos europeos, ofreciendo aislamiento total de la base de datos y cumplimiento íntegro del RGPD y normativas sanitarias. En contraste, soluciones comerciales en la nube como Salesforce y HubSpot almacenan la información en entornos compartidos multi-inquilino de gestión propietaria. Asimismo, disponer del código fuente permite a los especialistas internos en ciberseguridad auditar los procesos de la aplicación y comprobar directamente las rutinas de cifrado.
Sostener esta independencia exige gestionar internamente la aplicación de parches, la detección de intrusiones y los respaldos remotos. Para corporaciones del ámbito sanitario, de defensa o del sector público, los despliegues de código abierto autohospedados representan la única opción arquitectónica que cumple con los requerimientos legales de custodia de la información.
¿Qué nivel de personalización y flexibilidad de código aporta un CRM autohospedado?
Los CRM de código abierto y autohospedados ofrecen las siguientes ventajas de personalización técnica:
- Modificación directa del esquema de base de datos y tablas relacionales: Acceso administrativo pleno a la base de datos subyacente (MySQL, MariaDB o PostgreSQL), permitiendo a los desarrolladores crear tablas a medida y claves foráneas complejas. Los equipos técnicos amplían la estructura de datos sin techos impuestos por proveedores en el número de campos o tipos de columna.
- Auditoría del código fuente y desarrollo de módulos específicos: Acceso íntegro al código de la aplicación en PHP, Python o JavaScript, capacitando a los programadores para crear extensiones de interfaz, reglas lógicas y módulos de negocio propios. Modificar el código fuente permite amoldar el sistema a flujos de trabajo corporativos sumamente particulares.
- Acceso ilimitado a la API y puntos finales de webhooks propios: Exención total de límites de peticiones a la API, cuotas por hora o pasarelas de webhooks de pago habituales en herramientas SaaS propietarias. Los departamentos técnicos pueden habilitar flujos de datos continuos de alta frecuencia entre el CRM y los almacenes de datos internos.
- Personalización de marca completa y entorno en marca blanca: Control exhaustivo de estilos visuales, logotipos corporativos, hojas CSS y menús de navegación. Las compañías pueden ofrecer una interfaz con la identidad corporativa de la casa a su plantilla o desplegar portales de clientes en marca blanca sin marcas comerciales externas.
- Procesos automáticos programados y utilidades en línea de comandos: Capacidad para ejecutar scripts planificados y comandos de mantenimiento directamente en el sistema operativo del servidor. Los procesos automáticos en segundo plano pueden ejecutar conciliaciones masivas nocturnas, optimizaciones de índices y tareas de depuración sin recurrir a software intermediario.
- Elección soberana de la infraestructura y el entorno de alojamiento: Libertad total para seleccionar la infraestructura, desde servidores físicos propios hasta instancias de nube privada en Hetzner, Scaleway o AWS. El equipo de sistemas ajusta memoria, almacenamiento y clústeres para obtener el rendimiento deseado.
- Propiedad absoluta de la información y exportación de datos sin trabas: Acceso permanente a volcados de base de datos, copias de seguridad directas y directorios de archivos sin bloqueos de proveedor ni costes de exportación. La plena autonomía garantiza a la empresa la custodia perpetua de sus historiales comerciales con independencia del rumbo del mercado.
¿Qué conocimientos técnicos debe reunir el equipo antes de adoptar un CRM libre?
Antes de decantarse por un CRM de código abierto, la dirección técnica debe asegurarse de contar con las siguientes competencias:
- Administración de servidores Linux y gestión del alojamiento: Alojar por cuenta propia herramientas como SuiteCRM u Odoo precisa administradores de sistemas experimentados en la configuración de servidores web, entornos PHP y distribuciones Linux. El equipo interno debe asumir el dimensionamiento de recursos, la renovación de certificados SSL y las actualizaciones del sistema operativo. Una infraestructura desatendida provoca demoras en consultas y caídas del servicio en momentos comerciales clave.
- Mantenimiento de bases de datos y optimización de consultas: Los técnicos internos deben supervisar el rendimiento de bases de datos MySQL o PostgreSQL, la indexación y la limpieza periódica de tablas para que el software responda con rapidez ante el aumento de contactos. Consultas lentas sobre cientos de miles de registros bloquean el embudo comercial para los vendedores activos. El equipo tiene que poder resolver bloqueos de tablas y reparar índices dañados sin intervención externa.
- Copias de seguridad automáticas y plan de recuperación ante desastres: La entidad que implanta software en servidores propios asume la plena responsabilidad de ejecutar copias automáticas diarias, conservarlas en ubicaciones externas y probar los protocolos de recuperación. El departamento técnico debe ensayar la restauración íntegra del sistema para garantizar los tiempos de recuperación fijados en caso de avería o secuestro de datos. Confiar en copias no verificadas expone la información comercial a pérdidas irreversibles.
- Gestión de vulnerabilidades y aplicación de parches de seguridad: Las soluciones abiertas exigen una supervisión continuada de vulnerabilidades conocidas (CVE) y la instalación ágil de las correcciones de seguridad publicadas. Postergar estas revisiones expone las bases de datos a accesos no autorizados, fugas de información y graves sanciones por protección de datos. Es imprescindible destinar personal para ensayar los parches en entornos de prueba antes de subirlos a producción.
- Desarrollo de módulos propios e integración de API: Extender las prestaciones del sistema, crear disparadores de flujos a medida o conectar bases de datos internas exige desarrolladores versados en lenguajes como PHP, Python o JavaScript. Mientras que los entornos SaaS brindan configuraciones visuales con el ratón, el software abierto suele requerir código personalizado para lógicas comerciales intrincadas. El coste salarial de mantener desarrollos a medida puede rebasar las cuotas de un servicio comercial.
- Configuración SMTP y reputación de entrega del correo: Las instancias autogestionadas demandan una configuración minuciosa de pasarelas de correo transaccional, DNS inversos y registros de autenticación SPF, DKIM y DMARC. Una mala parametrización del servidor de correo relega presupuestos y convocatorias a la carpeta de correo no deseado del cliente. Los ingenieros de sistemas deben controlar la reputación de las direcciones IP y los rebotes de correo para asegurar la entrega.
- Gestión de identidades y gobierno del control de accesos: Vincular la herramienta con directorios corporativos mediante LDAP, Active Directory o SAML 2.0 precisa conocimientos especializados en gestión de accesos. Los administradores deben establecer permisos por roles, doble factor de autenticación y altas automatizadas para cumplir las directrices de seguridad. Administrar usuarios manualmente sobre bases separadas eleva las brechas de seguridad tras la salida de empleados.